27/10/2026
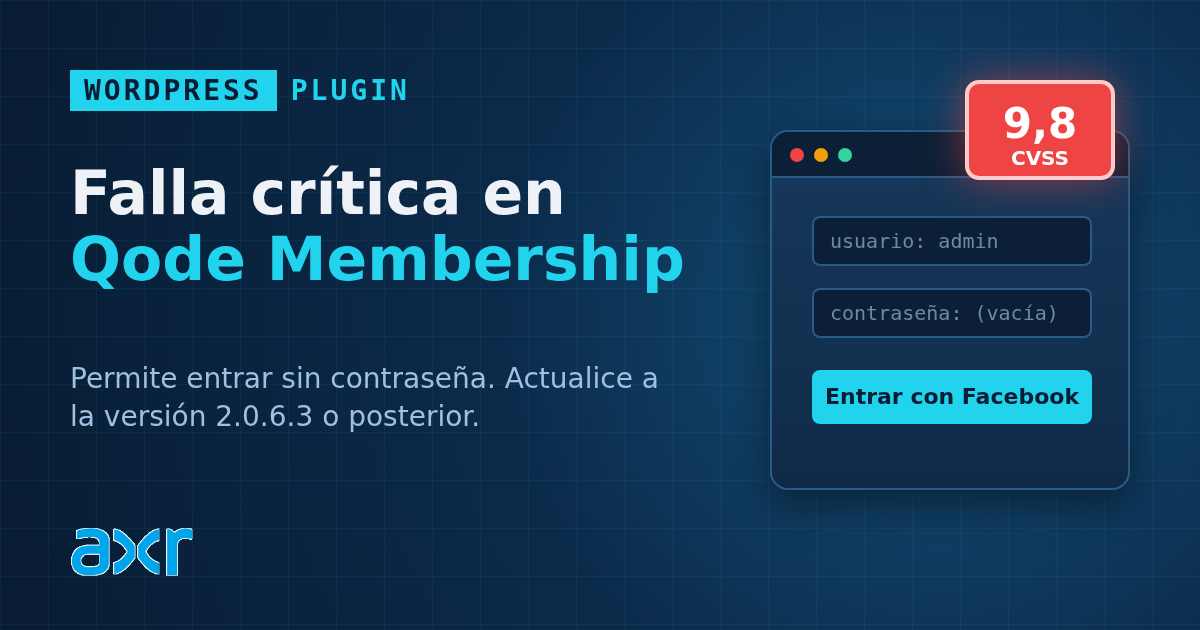
El 27 de octubre de 2026 se publicó la vulnerabilidad CVE-2026-92885, que afecta al plugin Qode Membership para WordPress. Si su sitio usa este plugin, la acción recomendada es actualizarlo a la versión 2.0.6.3 o posterior.
¿Qué pasó?
El plugin tiene una falla en el inicio de sesión con Facebook. Por un error de tipeo en el código, la verificación del token de Facebook nunca se ejecuta y el plugin inicia la sesión sin validar ninguna credencial. La falla tiene una puntuación CVSS 3.1 de 9,8 sobre 10, nivel crítico, y está clasificada como autenticación defectuosa (CWE-287).
¿Qué versiones están afectadas?
| Plugin | Versiones afectadas | Versión corregida |
|---|---|---|
| Qode Membership | 2.0.6.2 y anteriores | 2.0.6.3 |
¿Qué permite hacer un atacante?
Sin cuenta ni contraseña, un atacante puede entrar al sitio como cualquier usuario existente, incluido un administrador. Para eso necesita conocer o adivinar el nombre de usuario con el que esa persona inicia sesión (no su correo) y obtener un código de seguridad de un solo uso. Ese código aparece en cualquier página pública que muestre los formularios de acceso o de registro del plugin, por lo que el riesgo es mayor en los sitios que los tienen a la vista.
Según las fuentes consultadas, no hay explotación confirmada. Patchstack, una base de datos de vulnerabilidades de WordPress, considera esperable que se explote, porque las fallas de este tipo se usan en campañas masivas contra miles de sitios a la vez.
¿Cómo saber si mi sitio usa el plugin?
Ingrese al panel de WordPress y abra la sección Plugins. Si figura Qode Membership, la versión instalada aparece en esa misma pantalla. Si usted no tiene acceso al panel, pregúntele a quien administra el sitio.
¿Qué hacer?
- Haga una copia de seguridad completa del sitio.
- Actualice Qode Membership a la versión 2.0.6.3 o posterior.
- Si sospecha un acceso indebido, revise la lista de usuarios administradores y los accesos recientes.
- Si no puede actualizar usted mismo, pídale ayuda a su proveedor de hosting o a su desarrollador web, como recomienda Patchstack.
Recomendación de AXR (no figura en las fuentes): si la versión corregida todavía no está disponible para su sitio o no se puede actualizar por ahora, conviene desactivar el plugin hasta poder hacerlo. Tenga en cuenta que, mientras esté desactivado, dejarán de funcionar las funciones que dependen de él, como el registro o el acceso de miembros.
En AXR Global instalamos, configuramos y mantenemos servidores Linux, y brindamos soporte de Apache, PHP, MySQL y PostgreSQL. Si quiere que revisemos el servidor donde funciona su sitio, escríbanos por WhatsApp al +54 11 5524.9506, de 9 a 17 (hora argentina).